Docker Compose เป็นหนึ่งในเครื่องมือยอดนิยมที่สุดในคลังซอฟต์แวร์ของผู้ใช้งานโฮมแล็บ และด้วยเหตุผลที่ดี คุณเพียงแค่ใช้ไฟล์ YAML ไฟล์เดียวและรันคำสั่งเดียว ( docker compose up) และบริการของคุณก็จะเริ่มทำงานได้อย่างน่าอัศจรรย์ อย่างไรก็ตาม นั่นไม่ได้หมายความว่า Docker Compose จะเป็นตัวเลือกที่ดีที่สุดเสมอไป ผู้ใช้งานหลายคนเลือกใช้ทางเลือกอื่นแทน Docker Compose สำหรับการตั้งค่าโฮมแล็บส่วนใหญ่ เนื่องจากมีความกังวลเกี่ยวกับความปลอดภัย การแก้ไขปัญหา และการจัดการการอัปเดต
Root เป็นช่องโหว่ด้านความปลอดภัย
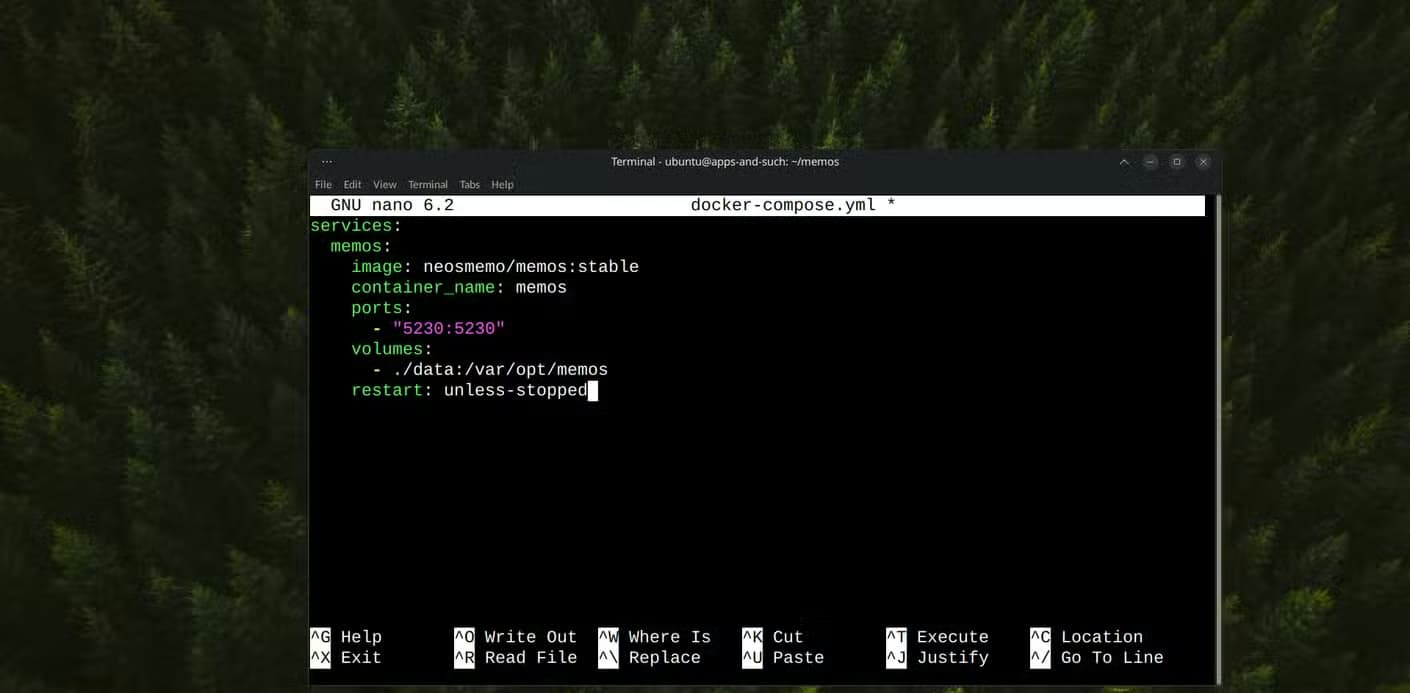
การโฮสต์ด้วยตนเองจำเป็นต้องให้ความสำคัญกับความปลอดภัยเป็นอย่างมาก วิธีการมาตรฐานของ Docker อาศัยกระบวนการทำงานส่วนกลางที่ทำงานในฐานะผู้ใช้ root และทุกๆ Compose stack ที่คุณใช้งานจะขึ้นอยู่กับกระบวนการนั้น น่าเสียดายที่นั่นสร้างช่องทางโจมตีได้ หากคอนเทนเนอร์ถูกบุกรุกและผู้โจมตีสามารถเจาะเข้าไปได้ การเจาะเข้าไปนั้นจะสร้างความเสี่ยงต่อระบบของคุณมากกว่ากรณีที่คอนเทนเนอร์ทำงานโดยไม่มีสิทธิ์พิเศษ
หากคุณกำลังให้บริการต่างๆ แก่อินเทอร์เน็ต เช่น รีเวิร์สพร็อกซี เซิร์ฟเวอร์มีเดีย หรือแดชบอร์ด คุณควรพิจารณาใช้โมเดลแบบไร้สิทธิ์รูทและไร้เดมอนของ Podman Podman รันคอนเทนเนอร์โดยตรงโดยไม่ต้องมีเดมอนทำงานเบื้องหลัง และคอนเทนเนอร์เหล่านั้นไม่จำเป็นต้องมีสิทธิ์รูทในการทำงาน
มี Docker แบบ rootless แต่บางครั้งก็อาจทำให้เกิดปัญหาในการใช้งานไฟล์ compose สำเร็จรูป ข้อเสียที่อาจเกิดขึ้นได้มีเพียงแค่การเชื่อมต่อเครือข่ายอาจช้าลง และบางงานอาจต้องมีการปรับแต่งเพิ่มเติมเล็กน้อยเพื่อให้ทำงานได้อย่างถูกต้อง อย่างไรก็ตาม ปัญหาเรื่องเครือข่ายนั้นแทบจะไม่เป็นปัญหาใหญ่ และความไม่สะดวกเล็กน้อยนั้นคุ้มค่ากับความปลอดภัยที่เพิ่มขึ้น
การแก้ไขปัญหาด้วย Compose นั้นค่อนข้างยาก
การมองเห็นภาพรวมเป็นสิ่งสำคัญในการจัดการโครงสร้างพื้นฐานแบบโฮสต์เอง เมื่อคุณใช้ Compose คอนเทนเนอร์จะอยู่แยกต่างหาก (ภายใต้ Docker daemon) จากตัวจัดการบริการของระบบปฏิบัติการของคุณ ซึ่งหมายความว่าคุณต้องใช้ชุดคำสั่งที่แตกต่างกันโดยสิ้นเชิงในการจัดการคอนเทนเนอร์เหล่านั้น
การแยกส่วนนั้นสร้างอุปสรรคที่ไม่จำเป็น โดยเฉพาะอย่างยิ่งเมื่อมีทางเลือกอื่นที่ไม่มีข้อเสียดังกล่าว ตัวอย่างเช่น Quadlet ซึ่งมาพร้อมกับ Podman Quadlet จัดการแต่ละคอนเทนเนอร์เหมือนกับบริการ systemd ทั่วไป (ตัวจัดการบริการของ Linux) ในทางปฏิบัติ คุณสร้างไฟล์คอนเทนเนอร์ขนาดเล็กหลายไฟล์แทนที่จะเป็นไฟล์ YAML ขนาดใหญ่ไฟล์เดียว Podman จัดการคอนเทนเนอร์ แต่ systemd สามารถตรวจสอบได้เหมือนกับแอปพลิเคชันหรือบริการอื่นๆ ที่ทำงานอยู่บนเครื่องของคุณ นั่นหมายความว่าคุณจะได้รับข้อมูลอย่างครบถ้วนด้วยคำสั่งปกติsystemctlสำหรับjournalctlคอนเทนเนอร์ของคุณโดยไม่ต้องมีขั้นตอนเพิ่มเติมที่ Docker ต้องการ
การอัปเดตข้อมูลอย่างทันท่วงทีมีความสำคัญต่อความปลอดภัย
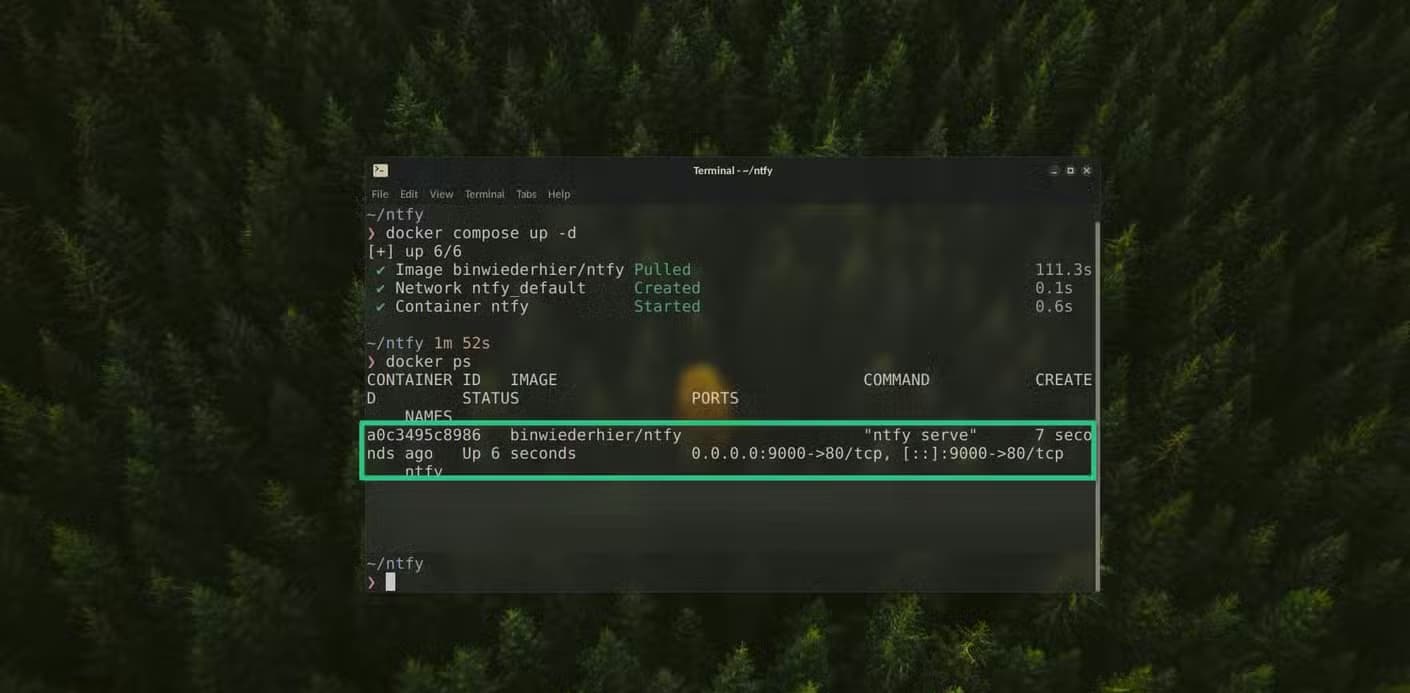
การรันdocker compose downและการดึงอิมเมจใหม่นั้นไม่สะดวกเท่ากับการอัปเดตอัตโนมัติ Docker Compose สามารถใช้ในการอัปเดตอิมเมจได้ แต่ต้องดึงและรันdocker compose upใหม่ด้วยตนเอง มันไม่มีวิธีการกำหนดเวลาหรืออัปเดตอัตโนมัติโดยตรง เพื่อให้ได้ฟังก์ชันการทำงานนั้น ผู้ใช้งานโฮมแล็บจึงต้องพึ่งพาเครื่องมืออย่าง Watchtower (หรือเครื่องมือทดแทนรุ่นใหม่กว่า) เพื่อแก้ไขข้อบกพร่องนี้ อย่างไรก็ตาม นั่นก็เป็นการเพิ่มขั้นตอนที่อาจล้มเหลวได้อีกขั้นตอนหนึ่ง เพื่อแก้ปัญหาที่ง่ายๆ เท่านั้น
จุดเด่นอย่างหนึ่งของ Podman คือความสามารถในการจัดการทุกอย่างโดยอัตโนมัติ Podman ใช้ตัวจับเวลาของ systemd แทนที่จะใช้คอนเทนเนอร์แยกต่างหาก ซึ่งเหมาะอย่างยิ่งหากคุณต้องการวิธีการที่ง่ายที่สุด ที่สำคัญ การอัปเดตอัตโนมัติของ Podman จะย้อนกลับไปยังเวอร์ชันที่ใช้งานได้ก่อนหน้าโดยอัตโนมัติหากคอนเทนเนอร์ไม่สามารถเริ่มต้นได้ ซึ่งอาจเกิดขึ้นได้บ้าง
YAML สะดวกก็จริง แต่ GUI ดีกว่า
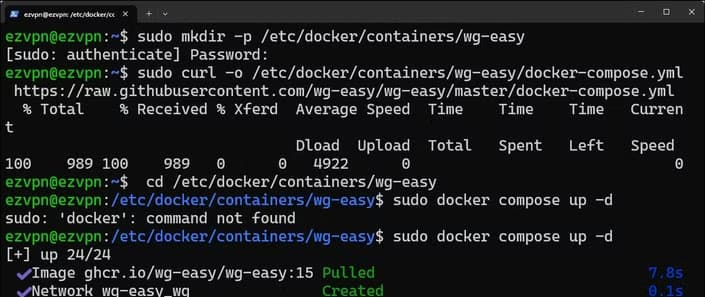
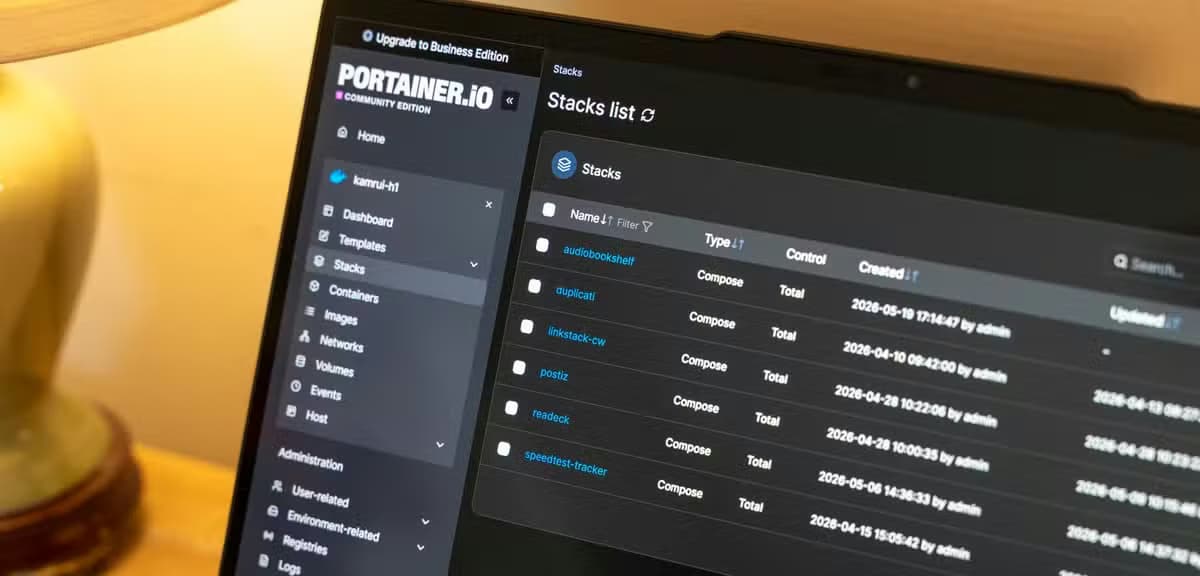
ความสะดวกสบายคือสิ่งสำคัญที่สุดในเซิร์ฟเวอร์บ้านสมัยใหม่ Docker Compose นั้นยอดเยี่ยมมากเมื่อมันทำงานได้อย่างถูกต้อง มันสามารถเปลี่ยนกระบวนการติดตั้ง 3 ชั่วโมงให้เหลือเพียง 5 นาที โดยส่วนที่ยากที่สุดก็คือการคัดลอกและวาง อย่างไรก็ตาม หากมีบางอย่างไม่ได้กำหนดค่าอย่างถูกต้องในไฟล์ Docker Compose การตรวจสอบไฟล์ YAML เพื่อหาปัญหาจะน่าเบื่อพอๆ กับการอ่านโค้ดแอสเซมบลีเลยทีเดียว
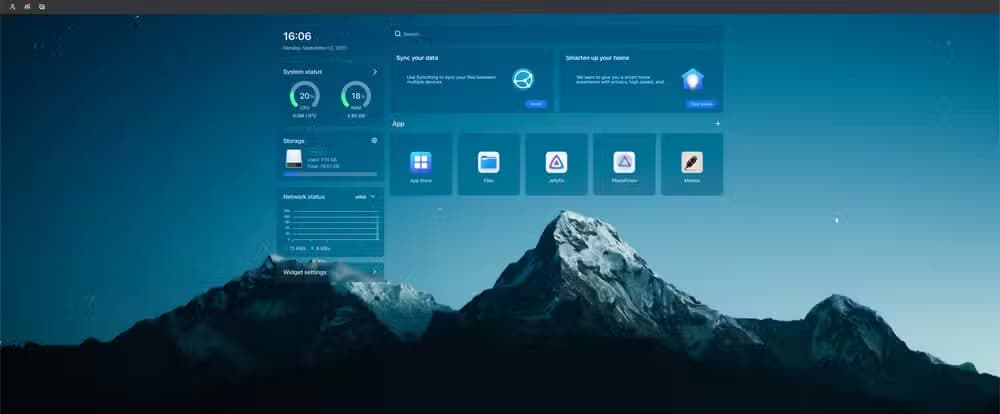
แพลตฟอร์มต่างๆ เช่น CasaOS, Cosmos, Runtipi และอื่นๆ อีกมากมาย เปลี่ยนวิธีการใช้ไฟล์ YAML แบบแมนนวลไปเป็นการใช้ GUI แทน ซึ่งมีทั้งแอปสโตร์ ตัวอัปเดต และแม้แต่รีเวิร์สพร็อกซี แน่นอนว่าแพลตฟอร์มเหล่านี้หลายแห่งใช้ Compose อยู่เบื้องหลัง แต่พวกเขาซ่อนส่วนที่ยุ่งยากเอาไว้ ทำให้คุณไม่ต้องแก้ไขไฟล์ด้วยตนเองอีกต่อไป
หากคุณเพิ่งซื้อมินิพีซีมา และเป้าหมายเดียวของคุณคือการใช้งาน Jellyfin หรือ Immich ให้เร็วที่สุด ความสะดวกสบายอาจคุ้มค่ากับความสามารถในการควบคุมที่ลดลงไปบ้าง โดยเฉพาะอย่างยิ่งหากคุณไม่ถนัดการใช้งานอินเทอร์เฟซแบบบรรทัดคำสั่ง
สรุปแนวทางการจัดการคอนเทนเนอร์
| เครื่องมือ / แพลตฟอร์ม | โมเดล Daemon / Privilege | การกำกับดูแลบริการ | อัปเดตระบบอัตโนมัติ |
|---|---|---|---|
| ด็อกเกอร์ คอมโพซี | เดมอนกลางที่ทำงานในฐานะผู้ใช้ root | คำสั่ง Docker daemon | ใช้งานด้วยตนเอง หรือต้องใช้เครื่องมือภายนอก (เช่น Watchtower) |
| พอดแมนกับควอดเล็ต | โมเดลไร้ Daemon ไร้ราก | systemd ( systemctl/ journalctl) |
ตัวจับเวลา Systemd พร้อมระบบย้อนกลับอัตโนมัติ |
| CasaOS / Cosmos / Runtipi | GUI ที่แยกส่วนกลไกพื้นฐานออก | การจัดการแดชบอร์ดแบบบูรณาการ | ตัวอัปเดตแพลตฟอร์มในตัว |
คำถามที่พบบ่อย
เหตุใดการเรียกใช้ Docker Compose ในฐานะ root จึงถือเป็นความเสี่ยงด้านความปลอดภัย?
วิธีการมาตรฐานของ Docker อาศัยเดมอนส่วนกลางที่ทำงานด้วยสิทธิ์ระดับรูท หากคอนเทนเนอร์ที่ทำงานบนเดมอนนั้นถูกบุกรุกและผู้โจมตีสามารถเจาะระบบได้สำเร็จ จะก่อให้เกิดความเสี่ยงต่อระบบปฏิบัติการโฮสต์สูงกว่าคอนเทนเนอร์ที่ไม่มีสิทธิ์ระดับรูทอย่างมาก
Podman คืออะไร และแตกต่างจาก Docker อย่างไร?
Podman เป็นเครื่องมือจัดการคอนเทนเนอร์ทางเลือกที่ใช้สถาปัตยกรรมแบบไม่มีเดมอนและไม่ต้องใช้สิทธิ์รูท แทนที่จะพึ่งพาเดมอนที่ทำงานอยู่เบื้องหลังโดยใช้สิทธิ์รูท Podman จะรันคอนเทนเนอร์โดยตรงและไม่ต้องการสิทธิ์รูทในการทำงาน
Quadlet ผสานรวมคอนเทนเนอร์เข้ากับระบบ Linux ได้อย่างไร?
Quadlet ซึ่งมาพร้อมกับ Podman จะมองแต่ละคอนเทนเนอร์เสมือนเป็นบริการ systemd ทั่วไป ทำให้ผู้ดูแลระบบสามารถดูแลคอนเทนเนอร์ได้โดยใช้เครื่องมือระบบมาตรฐาน เช่น `docker run` systemctlและ ` journalctldocker run` แทนที่จะพึ่งพาคำสั่งเฉพาะของ Docker เพียงอย่างเดียว
Docker Compose รองรับการอัปเดตอัตโนมัติโดยตรงหรือไม่?
ไม่ Docker Compose ไม่มีวิธีการกำหนดเวลาหรือทำการอัปเดตโดยอัตโนมัติในตัว ผู้ใช้จะต้องดึงอิมเมจและรีสตาร์ทสแต็กด้วยตนเอง หรือติดตั้งเครื่องมือช่วยเพิ่มเติม เช่น Watchtower
จะเกิดอะไรขึ้นหากการอัปเดตอัตโนมัติของ Podman ล้มเหลว?
เมื่อใช้ฟีเจอร์อัปเดตอัตโนมัติของ Podman หากคอนเทนเนอร์ไม่สามารถเริ่มต้นทำงานได้หลังจากการอัปเดต Podman จะย้อนกลับไปยังเวอร์ชันก่อนหน้าที่ใช้งานได้โดยอัตโนมัติ
มีทางเลือกอื่นใดบ้างในการใช้ส่วนติดต่อผู้ใช้แบบกราฟิก (GUI) แทนการเขียนไฟล์ YAML?
แพลตฟอร์มต่างๆ เช่น CasaOS, Cosmos และ Runtipi แทนที่การกำหนดค่า YAML ด้วยตนเองด้วยสภาพแวดล้อมแบบ GUI ซึ่งรวมถึงร้านค้าแอปพลิเคชัน ตัวอัปเดตระบบ และการจัดการพร็อกซีแบบย้อนกลับ