Secure Boot เปิดตัวครั้งแรกพร้อมกับ Windows 8 ในปี 2012 เป็นคุณสมบัติความปลอดภัย UEFI (Unified Extensible Firmware Interface) ที่สำคัญซึ่งออกแบบมาเพื่อปกป้องคอมพิวเตอร์ส่วนบุคคล มันทำงานทันทีที่คุณเปิดเครื่อง โดยทำงานก่อนที่ระบบปฏิบัติการจะเริ่มต้น เพื่อดักจับซอฟต์แวร์ที่เป็นอันตราย เช่น รูทคิตและบูทคิต ไม่ให้โหลดเข้าสู่ระบบ
เกือบสิบห้าปีต่อมา ข้อมูลประจำตัวดิจิทัลดั้งเดิมที่ควบคุมกรอบการทำงานนี้กำลังจะหมดอายุในปลายเดือนมิถุนายน 2026 แม้ว่าสถาปัตยกรรมความปลอดภัยที่กำลังจะหมดอายุจะฟังดูน่าตกใจ แต่ผู้ใช้งานคอมพิวเตอร์ส่วนบุคคลส่วนใหญ่ไม่จำเป็นต้องตื่นตระหนก แม้แต่ผู้ที่ใช้ฮาร์ดแวร์รุ่นเก่าซึ่งจะพลาดข้อมูลประจำตัวที่ได้รับการอัปเดตก็ตาม
วิธีการทำงานของ Secure Boot
ก่อนที่จะประเมินการเปลี่ยนแปลงที่จะเกิดขึ้น จำเป็นต้องเข้าใจกลไกพื้นฐานเสียก่อน Secure Boot ซึ่งถูกรวมไว้ในเฟิร์มแวร์ UEFI จะตรวจสอบส่วนประกอบเริ่มต้นทั้งหมดกับคีย์เข้ารหัสที่เชื่อถือได้และใบรับรองดิจิทัลที่จัดเก็บไว้ในหน่วยความจำเฟิร์มแวร์ของระบบ
องค์ประกอบเหล่านี้ประกอบด้วย Platform Key (PK), Key Exchange Keys (KEK), Allowed Signature Database (DB) และ Disallowed Signature Database (DBX) โดยรวมแล้ว องค์ประกอบเหล่านี้จะควบคุมอย่างแม่นยำว่าโค้ดส่วนใดบ้างที่จะได้รับอนุญาตให้ทำงานก่อนลำดับการบูตของระบบปฏิบัติการ ยิ่งไปกว่านั้น องค์ประกอบเหล่านี้ยังช่วยให้ Microsoft และผู้ผลิตอุปกรณ์ดั้งเดิมสามารถอัปเดตฐานข้อมูลความน่าเชื่อถือได้โดยการเพิ่มใบรับรองใหม่และเพิกถอนรายการที่ถูกบุกรุก
ความท้าทายในปัจจุบันเกิดจากวันหมดอายุของเอกสารรับรองเหล่านี้ ซึ่งจัดทำขึ้นในปี 2011 ก่อนการเปิดตัว Windows 8 และจะหมดอายุในเดือนมิถุนายน 2026 เช่นเดียวกับเอกสารรับรอง Microsoft Windows Production PCA 2011 ซึ่งมีอายุใช้งานถึงวันที่ 19 ตุลาคม 2026
กระบวนการต่ออายุใบรับรองอัตโนมัติ
เพื่อรักษาความปลอดภัยของระบบ ไมโครซอฟต์กำลังดำเนินการเปลี่ยนข้อมูลประจำตัวเก่าด้วยเวอร์ชันใหม่ที่ออกในปี 2023 ซึ่งยังคงใช้งานได้จนถึงปี 2038 โชคดีที่กระบวนการต่ออายุนี้ทำงานโดยอัตโนมัติอย่างสมบูรณ์สำหรับอุปกรณ์ของผู้บริโภคทั่วไปผ่านการบำรุงรักษาเบื้องหลังตามปกติ
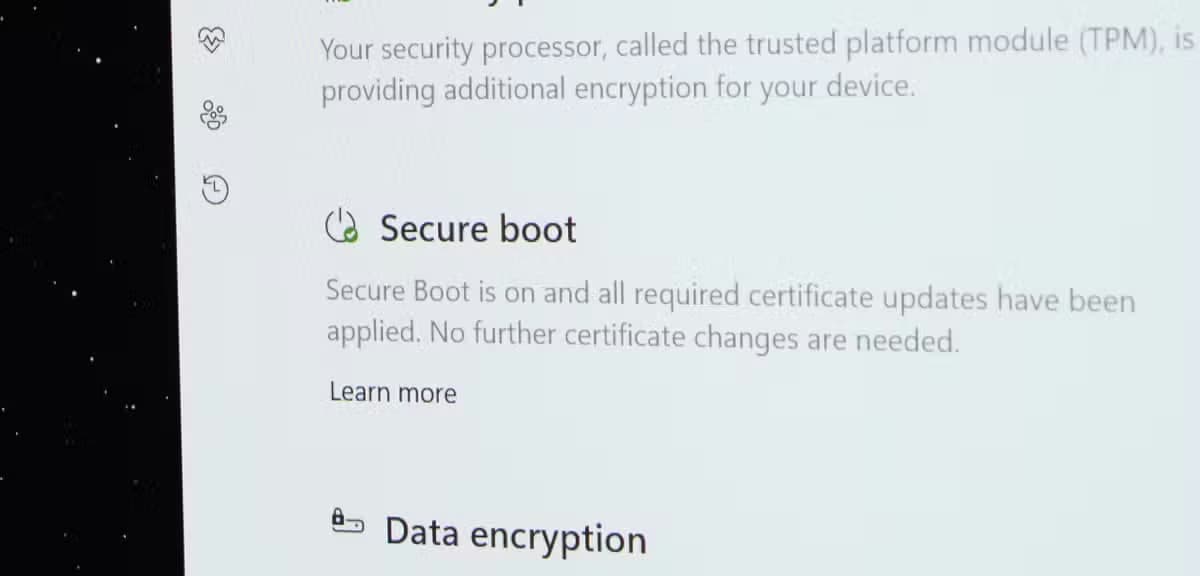
เครื่องคอมพิวเตอร์หลายเครื่องน่าจะมีไฟล์ที่ได้รับการอัปเดตเหล่านี้อยู่แล้ว ผู้ใช้สามารถตรวจสอบสถานะได้โดยใช้ฟังก์ชันที่เพิ่มเข้ามาในแอปพลิเคชันความปลอดภัยของ Windows ผ่านการอัปเดต Windows 11 KB5083769 ที่เผยแพร่ในเดือนเมษายน 2026
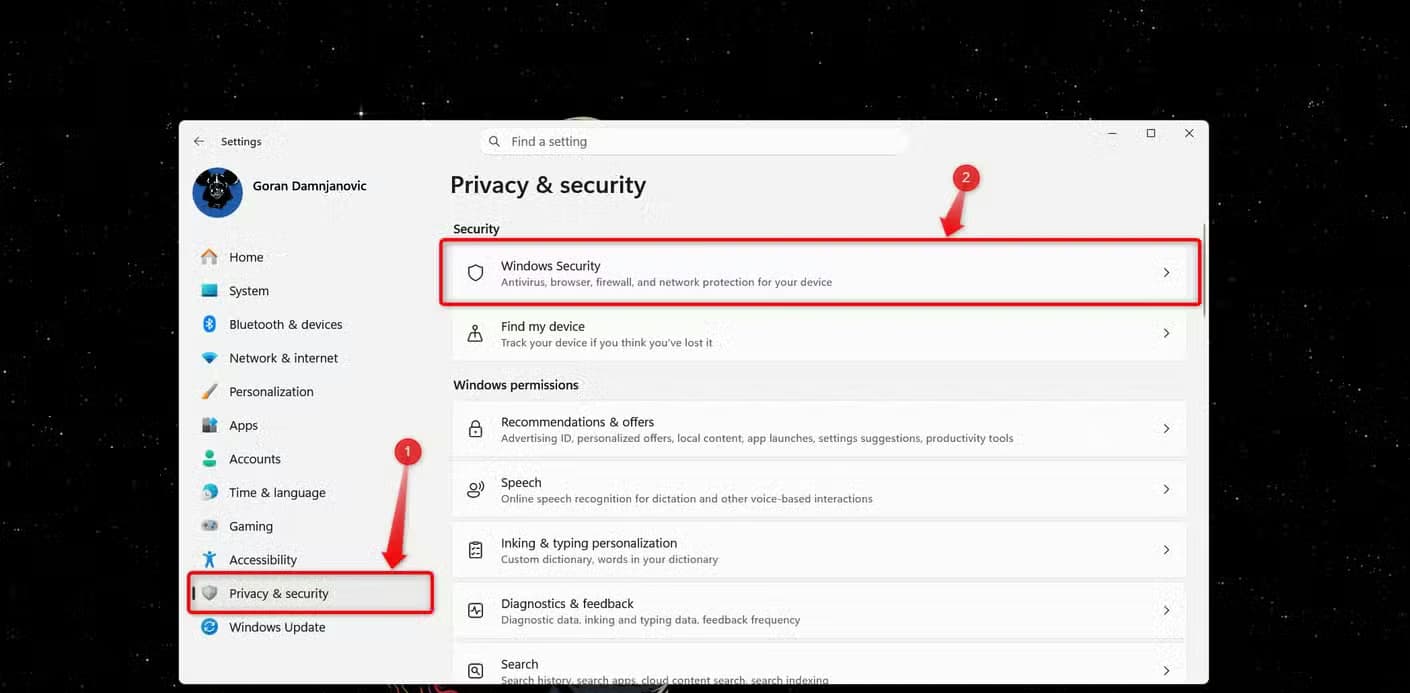
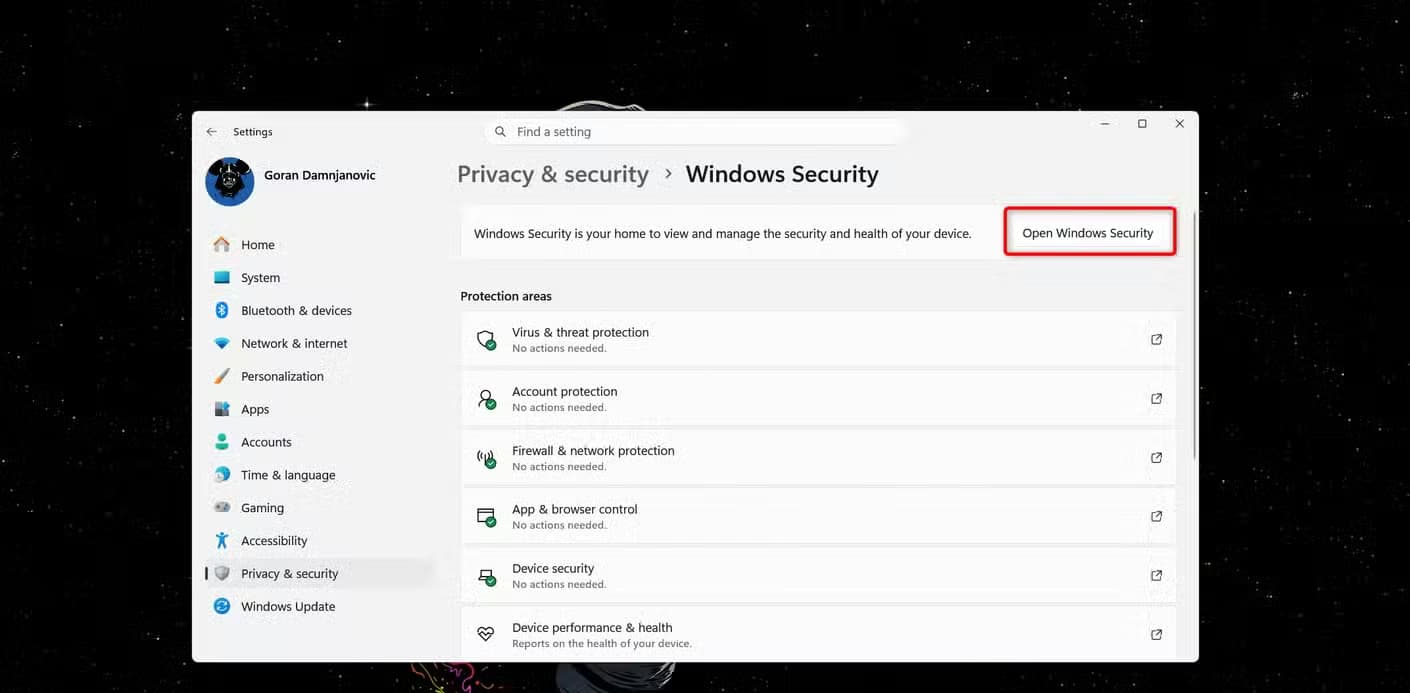
ในการตรวจสอบนี้ ให้เปิดการตั้งค่าระบบ ไปที่ ความเป็นส่วนตัวและความปลอดภัย แล้วคลิกที่ ความปลอดภัยของ Windows จากนั้นเลือกตัวเลือก เปิดความปลอดภัยของ Windows
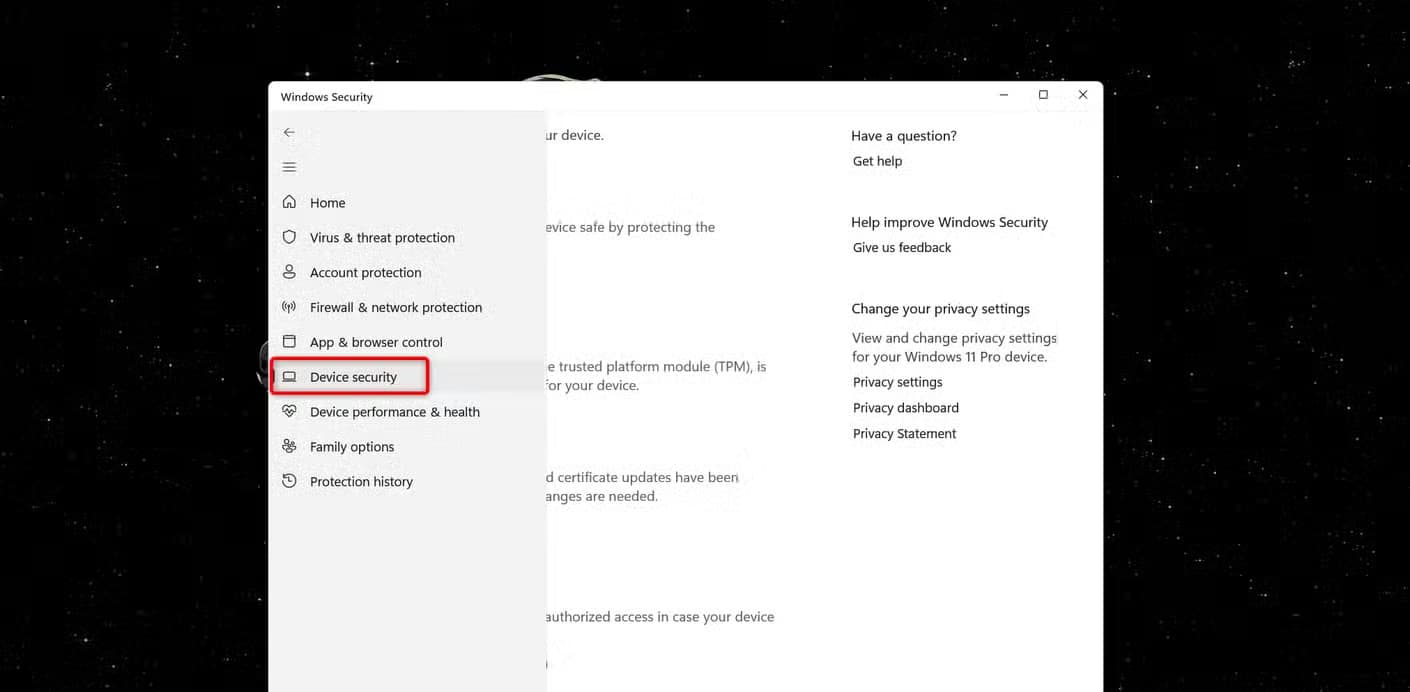
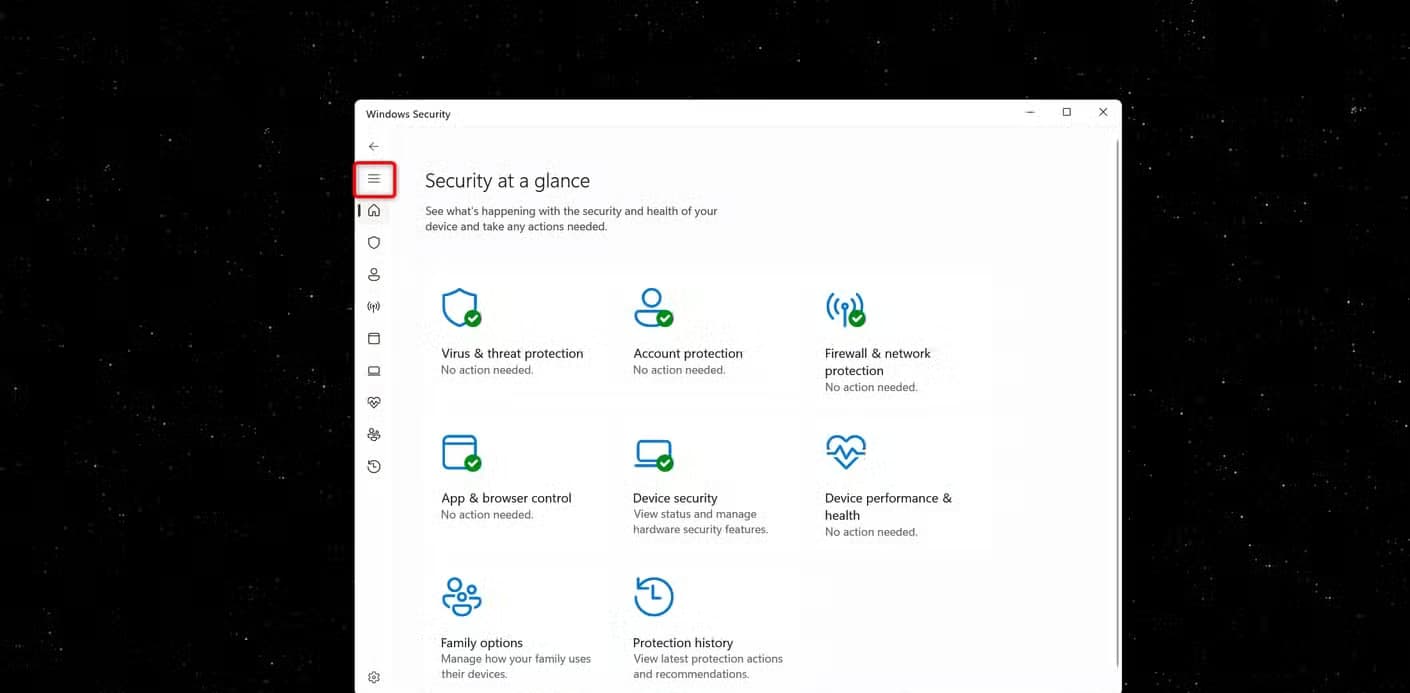
เปิดเมนูนำทางของอินเทอร์เฟซ แล้วเลือกส่วน "ความปลอดภัยของอุปกรณ์" เพื่อตรวจสอบสถานะการป้องกันของฮาร์ดแวร์ของคุณ
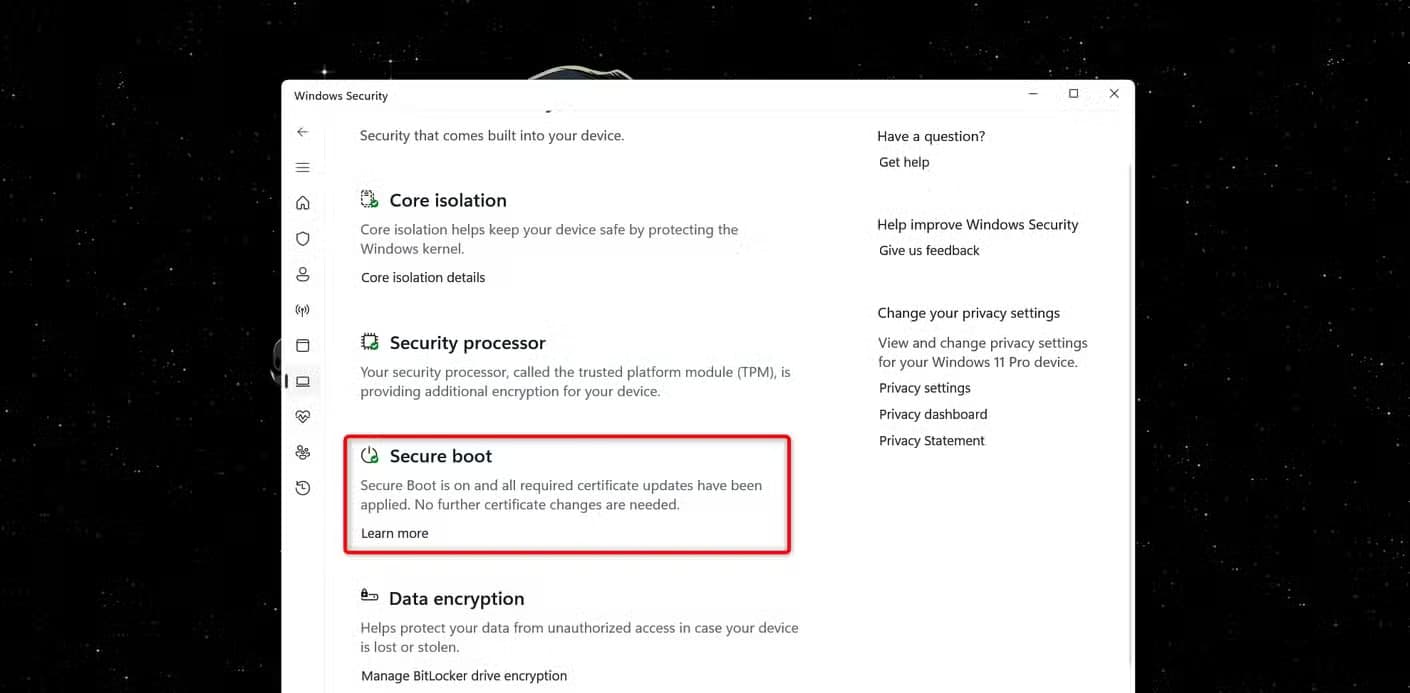
หากคุณพบเครื่องหมายถูกสีเขียวที่แสดงว่า Secure Boot ทำงานอยู่และมีการติดตั้งแพทช์ใบรับรองที่จำเป็นทั้งหมดแล้ว ระบบของคุณก็พร้อมใช้งานอย่างสมบูรณ์
การจัดการระบบที่ไม่ได้รับการอัปเดต
แม้ว่าการติดตั้ง Windows 11 โดยทั่วไปจะประมวลผลการอัปเดตเหล่านี้ได้อย่างราบรื่น แต่การตั้งค่าบางอย่างไม่สามารถรับการต่ออายุเฟิร์มแวร์ระดับอัตโนมัติได้
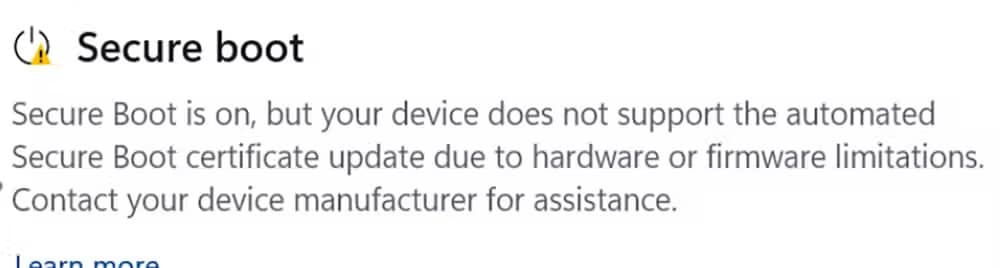
ผู้ใช้ที่พบเห็นสัญลักษณ์เตือนสีเหลืองซึ่งบ่งชี้ว่าไม่รองรับการอัปเดตอัตโนมัติ ควรตรวจสอบว่าผู้ผลิตเมนบอร์ดของตนมีแพทช์เฟิร์มแวร์เพื่อเปิดใช้งานฟังก์ชันนี้หรือไม่ เมนบอร์ดรุ่นเก่ามากที่ไม่มีแพทช์จากผู้ผลิตดังกล่าว ก็จะยังคงไม่ได้รับการอัปเดตต่อไป
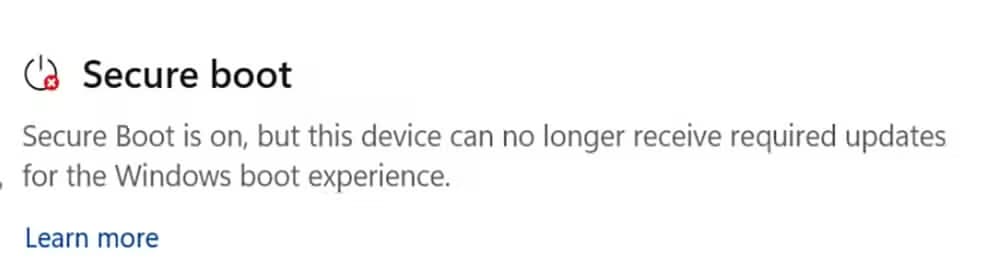
ในทำนองเดียวกัน เครื่องที่แสดงเครื่องหมายกากบาทสีแดง หรือระบบที่ใช้โหมดบูตแบบเดิมเนื่องจากข้ามขั้นตอนการติดตั้ง Windows 11 จะไม่สามารถรับใบรับรองใหม่ได้
ถึงกระนั้น คอมพิวเตอร์ของคุณก็จะยังคงบูตและทำงานได้อย่างถูกต้องแม้ไม่มีไฟล์เหล่านั้น ข้อเสียหลักอยู่ที่ความปลอดภัยก่อนบูตเครื่อง ในขณะที่การป้องกันภัยคุกคามในปัจจุบันยังคงอยู่ เครื่องจะพลาดการอัปเดตลายเซ็นในอนาคตที่ออกแบบมาเพื่อรับมือกับช่องโหว่ระดับบูตที่ค้นพบใหม่ เนื่องจากไวรัสคอมพิวเตอร์ที่ติดตัวบุคคลซึ่งเกี่ยวข้องกับรูทคิตยังคงพบได้น้อยภายใต้พฤติกรรมการใช้งานคอมพิวเตอร์ปกติ ข้อจำกัดนี้จึงไม่ค่อยก่อให้เกิดความเสี่ยงในทางปฏิบัติ
ภาพรวมของตัวบ่งชี้สถานะการบูตที่ปลอดภัย
| ตัวบ่งชี้สถานะ | เงื่อนไข | ผลกระทบต่อระบบ |
|---|---|---|
| เครื่องหมายถูกสีเขียว | ใช้งานได้ปกติและได้ติดตั้งการอัปเดตที่จำเป็นทั้งหมดแล้ว | ป้องกันภัยคุกคามระดับบูตระบบทั้งในปัจจุบันและอนาคตได้อย่างสมบูรณ์ |
| เครื่องหมายเตือนสีเหลือง | การอัปเดตแบบแอคทีฟแต่แบบอัตโนมัติไม่ได้รับการสนับสนุน | ฟังก์ชันการทำงานเป็นไปตามปกติ แต่จะไม่ได้รับการขยายฐานข้อมูล Secure Boot ในอนาคต |
| เครื่องหมายกากบาทสีแดง | ไม่สามารถขอใบรับรองใหม่ได้ / ถูกปิดใช้งาน | บูตเครื่องได้ตามปกติ แต่ขาดการป้องกันมัลแวร์รูปแบบใหม่ที่เกิดขึ้นก่อนบูตเครื่อง |
คำถามที่พบบ่อย
Secure Boot คืออะไรกันแน่?
Secure Boot คือสถาปัตยกรรมความปลอดภัย UEFI ที่ติดตั้งอยู่ในคอมพิวเตอร์สมัยใหม่ ซึ่งจะตรวจสอบส่วนประกอบเริ่มต้นระบบกับลายเซ็นดิจิทัลที่เชื่อถือได้ก่อนที่ระบบปฏิบัติการจะเริ่มทำงาน เพื่อบล็อกซอฟต์แวร์ที่ไม่ได้รับอนุญาต เช่น รูทคิต ไม่ให้ทำงานได้
ใบรับรอง Secure Boot เดิมจะหมดอายุเมื่อใด?
ใบรับรองชุดแรกที่ออกในปี 2011 จะหมดอายุในปลายเดือนมิถุนายน 2026 โดยใบรับรอง Microsoft Windows Production PCA 2011 จะหมดอายุในวันที่ 19 ตุลาคม 2026
ฉันจะตรวจสอบได้อย่างไรว่าคอมพิวเตอร์ของฉันได้รับใบรับรองใหม่แล้ว?
คุณสามารถตรวจสอบสถานะของคุณได้โดยเปิดการตั้งค่า Windows ไปที่ ความเป็นส่วนตัวและความปลอดภัย เลือก ความปลอดภัยของ Windows และตรวจสอบแผงความปลอดภัยของอุปกรณ์
หากไม่ทำการอัปเดตใบรับรอง คอมพิวเตอร์ของฉันจะหยุดทำงานหรือไม่?
ไม่ คอมพิวเตอร์ของคุณจะยังคงบูตและทำงานได้ตามปกติ อย่างไรก็ตาม คอมพิวเตอร์ของคุณจะไม่ได้รับการอัปเดตลายเซ็น Secure Boot ในอนาคต ซึ่งมีจุดประสงค์เพื่อป้องกันภัยคุกคามก่อนบูตที่เพิ่งค้นพบใหม่
ฉันสามารถอัปเดตใบรับรองด้วยตนเองได้หรือไม่ หากเมนบอร์ดของฉันเก่าเกินไป?
หากผู้ผลิตเมนบอร์ดของคุณไม่ได้จัดเตรียมการอัปเดตเฟิร์มแวร์เพื่อรองรับการใช้งานใบรับรองใหม่ การอัปเดตอัตโนมัติจะไม่สามารถนำไปใช้กับฮาร์ดแวร์ระบบของคุณได้